El OTP (One-Time Password) es un código de uso único que permite verificar la identidad de una persona antes de que realice una acción digital. A diferencia de las contraseñas estáticas, expira en minutos y no puede reutilizarse, lo que lo convierte en uno de los métodos de autenticación más utilizados.
OTP: qué es, cómo funciona y cómo implementarlo
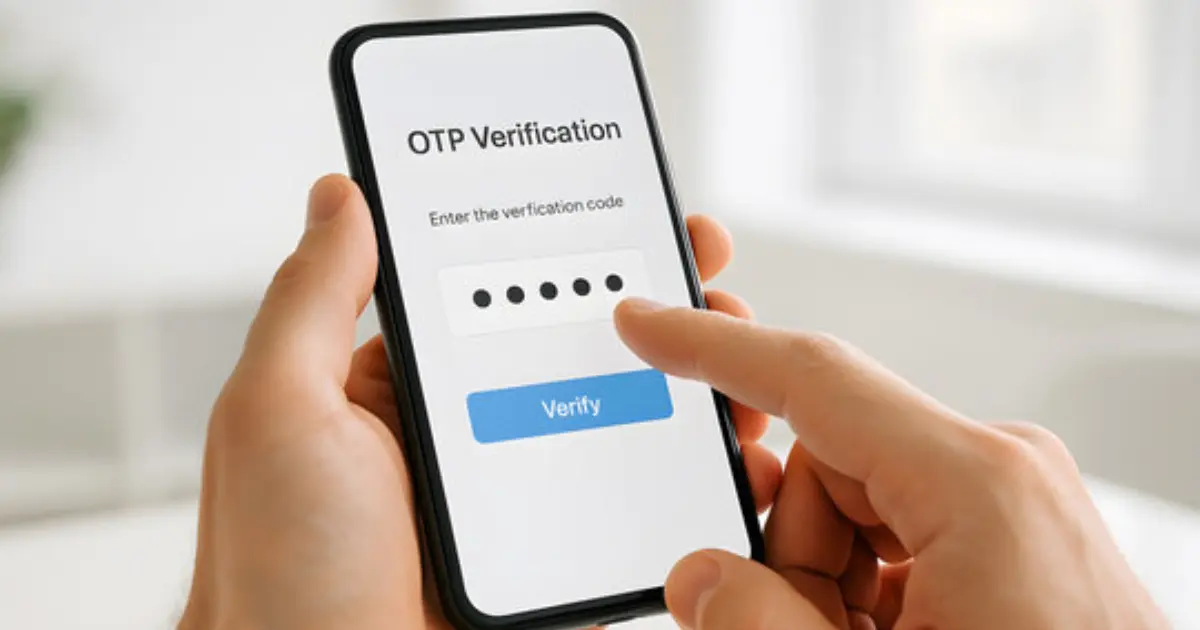
Verificar la identidad de una persona en un entorno digital implica confirmar que quien está del otro lado controla el medio de contacto que registró: su número de teléfono, su dirección de email o su dispositivo. El OTP hace esa confirmación enviando un código al canal registrado del usuario y esperando que lo ingrese dentro de un plazo corto. Si puede hacerlo, la identidad queda verificada.
El funcionamiento es directo: el sistema genera una combinación numérica o alfanumérica, la envía por el canal acordado (SMS, email o una aplicación autenticadora) y espera que el usuario la ingrese dentro de un tiempo determinado. Si no se usa en ese lapso, el código se invalida automáticamente.
Este mecanismo es habitual en procesos de onboarding digital, donde una empresa necesita confirmar que el email o teléfono de un nuevo usuario le pertenece realmente. También puede aparecer antes de compartir información sensible, procesar cambios solicitados por el cliente o habilitar acciones que requieren confirmar quién está del otro lado.
Lo que hace al OTP confiable para este fin es que el código solo funciona si el usuario tiene acceso al canal de contacto en ese momento.
Claves para implementarlo bien
Asegurarse de que los datos de contacto del usuario sean correctos y estén actualizados es el primer punto a cuidar, porque un email incorrecto o un número desactualizado desvía el código antes de que la verificación pueda cumplir su función.
El tiempo de expiración también importa. Códigos con ventanas de más de diez minutos amplían el margen de riesgo. La recomendación es trabajar con tiempos cortos (entre uno y cinco minutos) y limitar la cantidad de intentos fallidos antes de invalidar el código y requerir uno nuevo.
Por último, el OTP no debería solicitarse en contextos que el usuario no reconoce. Si alguien recibe un código que no pidió, es señal de que alguien intenta autenticarse con sus datos. Las plataformas que gestionan bien esto acompañan el código con un mensaje claro: cuándo es válido, cuándo ignorarlo y qué hacer si llega sin haberlo pedido.
Para empresas que gestionan miles de verificaciones simultáneas, la implementación manual no es viable. En Sysworld ofrecemos un servicio de OTP a escala para organizaciones que necesitan verificar la identidad de sus usuarios en entornos digitales. Si tu empresa realiza gestiones con clientes y querés incorporar esta capa de verificación, consultanos y te contamos cómo sumarlo a tu operación.